

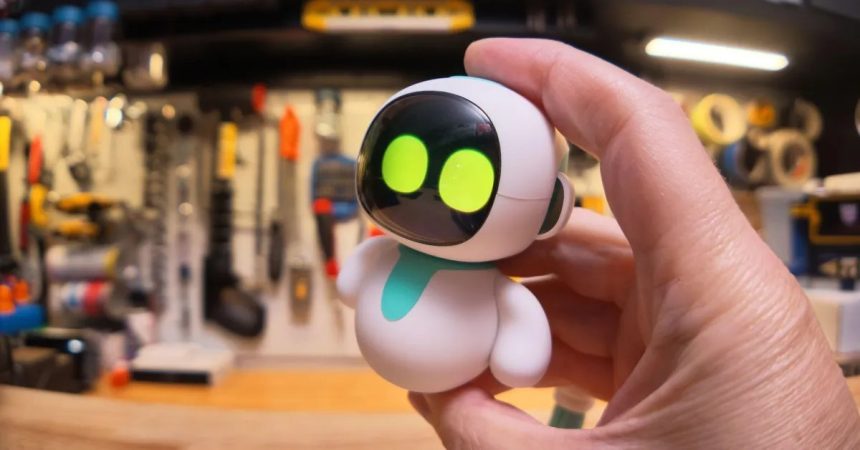
Eiliko robotu kullanıcılarının özel verilerinin güvenli olmadığını ortaya çıkaran bulgular, akıllı oyuncak piyasasındaki ciddi güvenlik açıklarını bir kez daha gözler önüne serdi. Energize Lab tarafından üretilen bu dijital evcil hayvanın, Wi-Fi üzerinden yaptığı konuşmaları doğrudan Çin merkezli sunuculara aktardığı tespit edildi.
Yapılan testlerde, cihazla yapılan kısa süreli görüşmelerin bile anında uzak bir noktadaki sunucuya ulaştığı görüldü. Bu durum, özellikle çocukların kullandığı bu tür akıllı oyuncaklarda veri gizliliğinin ne kadar kolayca ihlal edilebileceğini ve üretici firmanın bu konudaki ihmallerini açıkça ortaya koyuyor.
Eiliko robotu verileri nereye gönderiyor?
Eiliko robotu, kullanıcıların cihazla yaptığı tüm konuşmaları internet üzerinden Çin’deki sunuculara iletiyor. Bu süreçte yapay zeka arkadaşı olarak konumlandırılan robot, kullanıcının ruh haline göre değişen ifadeler sergilerken arka planda veri topluyor.
Yapılan incelemelerde, kullanıcıların cihazla kurduğu iletişimlerin tam metin dökümlerinin uzak sunuculara ulaştığı belirlendi. Bu verilerin Çin merkezli sunucularda depolanması, hackerlar için kolay bir hedef haline gelmesine neden oluyor.
Cihazın üreticisi Energize Lab’in bu güvenlik açıkları konusunda yeterli önlem almadığı iddia ediliyor. Veri akışının doğrudan ve denetimsiz bir şekilde gerçekleşmesi, kullanıcıların gizliliğini ciddi şekilde tehlikeye atıyor.
| Bilgi | Detay |
|---|---|
| Cihaz Adı | Eiliko |
| Üretici | Energize Lab |
| Riskli Sunucu Konumu | Çin |
| Toplam Aktif Cihaz | 68.000 |
| Sızan Konuşma Sayısı | 13 Milyon |
Hangi platformlarda risk bulunuyor?
Bu güvenlik açığı, Amazon gibi büyük perakende platformları üzerinden satın alınan Eiliko robotu modellerinde tespit edildi. Cihazın Wi-Fi bağlantısı üzerinden veri aktarımı gerçekleştirmesi, ev içi ağ güvenliğini de doğrudan etkiliyor.
Söz konusu risk sadece tek bir cihazla sınırlı değil; dünya genelindeki aktif cihaz filosu da benzer açıklar barındırıyor. Veriler, bu robotların geniş bir kullanıcı kitlesine ulaştığını ve global ölçekte veri sızıntısı riski taşıdığını gösteriyor.
Özellikle çocuklara yönelik tasarlanan bu oyuncaklar, platform bağımsız olarak internete bağlandıkları anda riskli hale geliyor. Kullanıcılar cihazı hangi mağazadan alırsa alsın, sunucu bağlantısı kurulduğu an veri paylaşımı başlıyor.
Güvenlik açığı ne kadar büyük?
Yapılan testlerde, bir kullanıcıyla yapılan sadece 10 dakikalık görüşmenin saniyeler içinde sunucuya ulaştığı görüldü. Bu durum, robotun konuşmaları anlık olarak işlediğini ve depoladığını kanıtlıyor.
Sadece tek bir kişinin verisi değil, toplamda 13 milyon farklı konuşmanın bu sistemde bulunduğu iddia ediliyor. Bu devasa veri seti, on binlerce farklı kullanıcıdan gelen bilgileri içeriyor.
Dünya genelindeki yaklaşık 68.000 aktif robot oyuncağının tamamına erişilebildiği belirtiliyor. Bu durum, toplu bir hackleme girişimi durumunda milyonlarca kişinin özel bilgilerinin ele geçirilebileceği anlamına geliyor.
Çocuklar için neden önemli?
Eiliko robotu kullanıcılarının büyük bir kısmının çocuk profiline sahip olduğu verilerle ortaya kondu. Özellikle Amerika Birleşik Devletleri’nde 31.000’dan fazla profilin doğrudan çocuklara ait olduğu tespit edildi.
Çocukların konuşmaları ve günlük rutinleri hakkında toplanan bu veriler, mahremiyet açısından büyük bir risk teşkil ediyor. Çocukların güvenli alan olarak gördükleri oyuncakların aslında veri toplama araçlarına dönüşmesi endişe yaratıyor.
Üretici firmanın çocukların gizliliğini korumak adına yeterli güvenlik protokollerini uygulamaması, aileler için ciddi bir uyarı niteliği taşıyor. Akıllı oyuncaklar satın alınırken veri politikalarının titizlikle incelenmesi gerekiyor.
Oyuncular ve teknoloji meraklıları ne yapmalı?
Bu gelişme, sadece çocuklara yönelik oyuncakların değil, tüm akıllı ev cihazlarının güvenliğini sorgulatmaktadır. Veri gizliliği konusunda hassas olan kullanıcıların, Çin merkezli sunuculara veri gönderen cihazlara karşı dikkatli olması gerekiyor.
Teknoloji meraklıları, satın aldıkları ürünlerin hangi sunucuları kullandığını ve verilerin nasıl işlendiğini kontrol etmelidir. Güvenilirliği kanıtlanmamış markaların akıllı oyuncakları ciddi birer casusluk aracına dönüşebilir.
Kullanıcıların bu tür cihazları kullanırken yerel ağ güvenliğini artırması veya veri paylaşımını kısıtlayan yöntemler denemesi öneriliyor. Ancak sunucu tarafındaki açıklar, kullanıcı kontrolü dışında kaldığı için en sağlam çözüm yeni ürünlere yönelmektir.
Akıllı Oyuncak Sektöründeki Güvenlik Standartları
Akıllı oyuncak sektörü, teknolojik ilerlemelerle birlikte hızla büyürken veri güvenliği standartlarının gerisinde kalmaya devam ediyor. Eiliko robotu örneğinde görüldüğü gibi, kullanıcı deneyimi ön plana çıkarılırken arka plandaki veri akışları genellikle denetimsiz bırakılıyor. Bu durum, çocuklara yönelik ürünlerde güvenlik protokollerinin sadece teknik bir detay değil, temel bir hak olduğunu gösteriyor.
Geçmişte basit mekanik oyuncaklarla sınırlı olan bu alan, artık internete bağlı ve ses tanıma özellikli cihazlarla dolu. Ancak üreticilerin veri toplama politikaları çoğu zaman şeffaf olmaktan uzak kalıyor. Energize Lab gibi firmaların sergilediği tutum, sektör genelinde güvenilirliği sarsan ve kullanıcıların teknoloji seçimlerini yeniden gözden geçirmesi gereken bir tablo çiziyor.
Bu tür açıklar, sadece bireysel gizliliği değil, aynı zamanda büyük ölçekli veri madenciliği risklerini de beraberinde getiriyor. Akıllı oyuncakların ev içi ağlara dahil olması, cihazın güvenliğinden ziyade ağın tamamının savunmasız kalmasına yol açabiliyor. Sektör paydaşlarının ve düzenleyici kurumların bu tür ürünler için daha katı güvenlik sertifikaları getirmesi kritik bir önem taşıyor.
Veri Gizliliği ve Gelecek Beklentileri
Bu bulgular, gelecekte akıllı cihazların veri yönetiminde daha şeffaf bir modelin zorunlu hale geleceğini gösteriyor. Kullanıcılar artık sadece ürünün ne yapabildiğine değil, verilerinin hangi coğrafi konumdaki sunucularda depolandığına da bakacak. Eiliko robotu vakası, tüketicilerin markalardan daha fazla hesap verebilirlik ve yerel veri saklama seçenekleri talep etmesine neden olabilir.
Önümüzdeki dönemde üreticilerin, özellikle çocuklara yönelik ürünlerde uçtan uca şifreleme ve yerel işleme (edge computing) teknolojilerini standart hale getirmesi bekleniyor. Verinin buluta gönderilmeden cihaz üzerinde işlenmesi, bu tür güvenlik açıklarını minimize etmenin en etkili yolu olarak öne çıkıyor. Tüketiciler de bu tür inovasyonları takip ederek daha güvenli bir dijital ekosistem arayışına girecek.
Teknoloji meraklıları ve ebeveynler için bu süreç, bilinçli tüketim alışkanlıklarını geliştirmek adına önemli bir ders niteliği taşıyor. Bir cihazın ‘akıllı’ olması, onun güvenli olduğu anlamına gelmiyor; aksine daha fazla veri girişi ve dolayısıyla daha büyük riskler barındırıyor olabilir. Gelecekte ürün satın alırken sunucu konumları ve üçüncü taraf veri paylaşım politikaları en temel kontrol listesi maddeleri arasında yer alacak.
Sonuç ve tavsiye
Eiliko robotu ve benzeri akıllı oyuncakları çocuklarınız için kullanmayı planlıyorsanız, veri gizliliği riskleri nedeniyle bu cihazdan uzak durmalısınız. Mevcut bir cihazınız varsa, internet bağlantısını kesmek veya üretici firmanın güvenlik güncellemelerini sıkı takip etmek kritik önem taşıyor.
Kaynaklar: The Verge